Kategori: Haberler

  • Cloudflare, büyük dosyalar için Origin Range Requests özelliğini açtı

    Cloudflare, büyük dosyalar için Origin Range Requests özelliğini açtı

    Dünya · Bulut ve Performans

    Cloudflare, büyük dosyalar için Origin Range Requests özelliğini açtı

    Kaynak duyuru tarihi: 2026-10-23 · Haber/olay tarihi: 2026-10-23

    Cloudflare, 23 Ekim’de Origin Range Requests özelliğini tüm planlarda kullanıma açtığını duyurdu. Cache Rules üzerinden seçilen büyük dosya trafiğinde, kaynaktan parça alma ve önbellek koordinasyonunu sistem yönetiyor. Gelişme; video dağıtımı, büyük indirmeler ve yazılım dosyaları sunan işletmeleri ilgilendiriyor.

    Dizüstü bilgisayarda video zaman çizelgesini inceleyen içerik üreticisi ve harici depolama aygıtı

    Gereğinden fazla kaynak trafiğini azaltmayı hedefliyor

    Bir videonun ortasına geçişte istemci dosyanın yalnızca bir bölümünü isteyebilir. Cloudflare, eski sabit parça boyutlu önbellek yaklaşımının bu tür küçük isteklerde kaynaktan daha büyük bloklar çekebildiğini açıklıyor. Pingora üzerinde yenilenen yapı, eşzamanlı parça isteklerini ve eldeki önbellek verisini birlikte koordine ediyor; müşterinin ayrı bir parça boyutu ayarlaması gerekmiyor.

    Şirket, R2 iş yüklerinde ilk bayta ulaşma süresinin p99 değerinin yaklaşık yarıya indiğini bildiriyor. Bu, Cloudflare’ın kendi ölçümü; Quad Bilişim’in veya her müşteri sitesinin sonucu değil. Özellik normal önbelleğe alınabilirlik kurallarını değiştirmiyor. Kaynak sunucunun bayt aralığı isteklerini desteklemesi de kısmi veri almanın yararlı olabilmesi için önemini koruyor.

    Quad Bilişim yorumu

    Duyuru, dosya aktarımında verimliliğin yalnızca bağlantı hızından ibaret olmadığını gösteriyor. Kullanıcının istediği bölüm ile arka planda taşınan veri miktarı farklı olabilir. Bu ayrım, büyük içeriklerin dağıtımını anlamak açısından değerli; sağlayıcının belirli iş yüklerindeki kazanımı bütün internet bağlantılarına genellemek ise doğru değil.

    Kaynak

    Cloudflare: Origin Range Requests duyurusu — 23 Ekim 2026

    Etiketler

    CloudflareCDNÖnbellek

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim
  • BTK, 5G yatırımlarında yerli ürün ve kapsama hedeflerini açıkladı

    BTK, 5G yatırımlarında yerli ürün ve kapsama hedeflerini açıkladı

    Türkiye · Haberleşme Altyapısı

    BTK, 5G yatırımlarında yerli ürün ve kapsama hedeflerini açıkladı

    Kaynak duyuru tarihi: 2026-10-23 · Haber/olay tarihi: 2026-10-23

    BTK Başkanı Mehmet Koçyiğit, 23 Ekim’de İstanbul’daki Ulaşım ve Altyapıda Türkiye Yüzyılı Zirvesi’nde 5G yatırımları ile yerli haberleşme ürünlerine ilişkin hedefleri paylaştı. Açıklama, mobil işletmecilerin altyapı ve kapsama yükümlülüklerine odaklanıyor; işletmelere sunulan yeni bir tarife duyurusu değil.

    İstanbul manzaralı çatıda anten ve fiber bağlantı ekipmanını inceleyen telekomünikasyon mühendisi

    Yerli ürün ve ulaşım hatları gündemde

    Kurumun yayımladığı konuşmaya göre 5G yatırımlarında yerli malı oranının aşamalı olarak yüzde 60’a, Milli Haberleşme Ürünü oranının ise yüzde 15’e çıkarılması şart koşuluyor. Bu iki oran farklı başlıklara ait; birbirinin yerine kullanılmıyor.

    Koçyiğit, akıllı otoyollar ve akıllı yüksek hızlı tren hatlarında açılıştan itibaren 1 yıl içinde kesintisiz kapsama yükümlülüğü bulunduğunu belirtti. Ayrıca işletmecilerin uydu bağlantısıyla çalışabilen 450 mobil baz istasyonunu hazır tutması gerektiğini aktardı. Bu rakamlar BTK açıklamasına dayanıyor; belirli bir ofiste ölçülmüş bağlantı sonucu değil.

    Quad Bilişim yorumu

    Gelişme, haberleşme yatırımlarının yalnızca hızdan değil, tedarik ekosistemi ve hizmet sürekliliğinden de oluştuğunu gösteriyor. Ulusal kapsama yükümlülüğü ile tek bir işletmenin bina içi bağlantı deneyimi aynı ölçüt değil; açıklama bu ayrım korunarak okunmalı.

    Kaynak

    BTK: İstanbul zirvesinde haberleşme altyapısı açıklaması — 23 Ekim 2026

    Etiketler

    BTK5GDijital Altyapı

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim

  • Cloudflare, kuantum sonrası GeoKey Manager’ı kapalı betaya açtı

    Cloudflare, kuantum sonrası GeoKey Manager’ı kapalı betaya açtı

    Dünya · Bulut Güvenliği

    Cloudflare, kuantum sonrası GeoKey Manager’ı kapalı betaya açtı

    Kaynak duyuru tarihi: 2026-10-23 · Haber/olay tarihi: 2026-10-23

    Cloudflare, 23 Ekim’de Data Localization Suite için kuantum sonrası GeoKey Manager’ı kapalı beta olarak duyurdu. Sistem, korunan şifre çözme anahtarlarının yalnızca seçilen coğrafyadaki yetkili sunucularda kullanılmasına odaklanıyor. Duyuru özellikle bölgesel veri işleme koşulları bulunan kurumları ilgilendiriyor.

    Güvenli anahtar yönetimini temsil eden markasız donanım modülü, metal anahtar ve cam küre

    Anahtarın kullanılabildiği bölge sınırlandırılıyor

    Şirket, yeni yapıda ML-KEM-768 ile X25519’u birleştiren hibrit koruma kullandığını açıklıyor. Amaç, bugün saklanan şifreli verilerin gelecekte güçlü kuantum bilgisayarlarla çözülmesi riskine karşı anahtar korumasını geliştirmek; ürünün bütün güvenlik sorunlarını ortadan kaldırdığı iddia edilmiyor.

    GeoKey Manager anahtarın nerede açılıp kullanılabileceğini yönetiyor. Trafiğin yönlendirilmesi ve incelenmesi ise ayrı Regional Services bileşenlerinin konusu. Cloudflare genel kullanımı 2027’nin ilk çeyreği için planlıyor; mevcut CDN yeteneğine yeni kuantum sonrası yapının entegrasyonu ayrıca geliştiriliyor. Kapalı beta, bütün müşteriler için bugün genel kullanılabilirlik anlamına gelmiyor.

    Quad Bilişim yorumu

    Duyuru, anahtarın bulunduğu yer ile verinin işlendiği yer arasındaki farkı görünür kılıyor. Kriptografik bir bölge sınırı önemli bir teknik katman olsa da tek başına bütün veri akışının konumunu veya mevzuata uyumunu kanıtlamıyor. Açıklanan kapalı beta kapsamı bu nedenle haberin temel ayrıntısı.

    Kaynak

    Cloudflare: Post-quantum GeoKey Manager — 23 Ekim 2026

    Etiketler

    CloudflareKuantum Sonrası KriptografiAnahtar Yönetimi

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim
  • PHP’den kritik güvenlik güncellemesi: php2shell açıkları giderildi

    PHP’den kritik güvenlik güncellemesi: php2shell açıkları giderildi

    Dünya · Web Uygulama Güvenliği

    PHP’den kritik güvenlik güncellemesi: php2shell açıkları giderildi

    Kaynak duyuru tarihi: 2026-10-21 · Haber/olay tarihi: 2026-10-21

    PHP projesi, 21 Ekim’de CVE-2026-109618 ve CVE-2026-109619 için güvenlik düzeltmeleri yayımladı. Resmî duyuru web isteği işleyen PHP kurulumlarına dikkat çekiyor. Kurumsal web sitesi yöneticileri için öncelik, yalnızca uygulama eklentilerini değil, uygulamanın üzerinde çalıştığı PHP paketinin güncelleme durumunu doğrulamak.

    IT yöneticisinin genel paket güncelleme ve web istek panellerini incelediği kurgu sunucu bakım alanını gösteren temsili fotoğraf

    Hangi sürümler açıklandı?

    PHP’nin resmî arşivi, düzeltmeleri 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri için listeliyor. Duyuru, iki açığın kimlik doğrulama olmadan uzaktan kod çalıştırmaya yol açabileceğini belirtiyor. Dağıtım veya uzun süreli destek sağlayıcısı kullanan kurumlar, kendi paket sağlayıcısının güvenlik düzeltmesini ayrıca kontrol etmeli; sürüm numarası ve paket yaması aynı değerlendirme değildir.

    Cloudflare da 21 Ekim tarihli ayrı açıklamasında php2shell için WAF korumaları yayımladığını ve buna rağmen PHP güncellemesinin yapılması gerektiğini bildiriyor. Bu ek katman, kaynak sunucudaki düzeltmenin yerine geçmez. Her iki kaynak ve duyuru olayı 21 Ekim tarihli; bu haberin yayın tarihi 22 Ekim 2026. Quad’ın veya herhangi bir müşterisinin saldırıya uğradığına ilişkin bir bulgu sunulmuyor.

    Quad Bilişim yorumu

    Gelişme, web altyapısında uygulama kodu kadar çalışma zamanının güvenliğinin de önemini hatırlatıyor. Duyurudaki düzeltmelerin kapsamı ile belirli bir sitenin etkilenip etkilenmediği ayrı konular.

    Kaynak ve doğrulama

    PHP: Kritik güvenlik duyurusu ve düzeltilmiş sürümler — 21 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    PHPSiber GüvenlikWAF

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim

  • Turkcell ISAC saha testi: 5G sinyalleriyle insan yoğunluğu ölçüldü

    Turkcell ISAC saha testi: 5G sinyalleriyle insan yoğunluğu ölçüldü

    Türkiye · Kablosuz Ağ ve Ar-Ge

    Turkcell ISAC saha testi: 5G sinyalleriyle insan yoğunluğu ölçüldü

    Kaynak duyuru tarihi: 2026-10-21 · Haber/olay tarihi: 2026-10-21

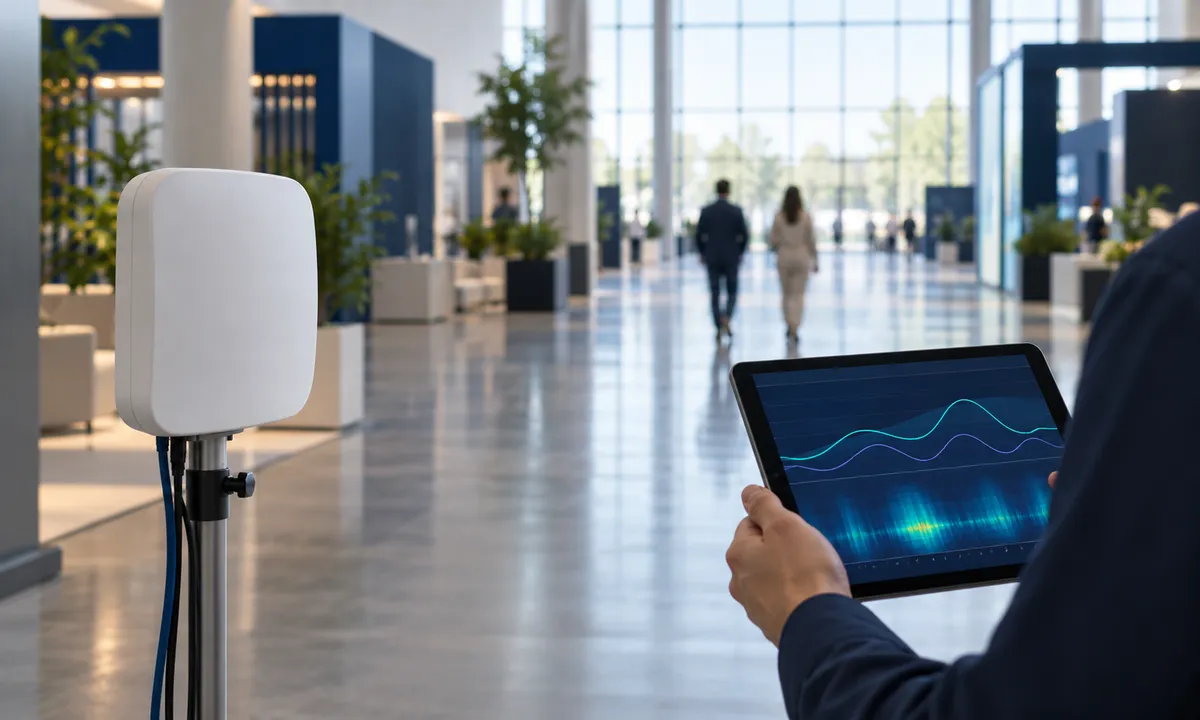
    Turkcell, 21 Ekim tarihli açıklamasında ISAC yaklaşımını mevcut 5G sinyalleriyle saha koşullarında denediğini bildirdi. Kamera görüntüsü yerine radyo sinyalindeki değişimleri inceleyen çalışma, insan yoğunluğunu anlamaya yönelik bir araştırma örneği. Duyuru, işletmelere bugün satın alınabilir bir 6G hizmeti sunulduğu anlamına gelmiyor.

    Kurgu bir fuar alanında telsiz ağ cihazı ve sinyal grafikli tabletle yürütülen yoğunluk algılama pilotunu anlatan temsili fotoğraf

    İki sahada algılama denemesi

    Şirket açıklamasına göre çalışma, Tiami Networks ile İstanbul Fuar Merkezi ve Turkcell Küçükyalı Plaza’da gerçekleştirildi. İlk fazdaki özel 5G şebekesi üzerinden insan yoğunluğu için yüzde 90 doğruluk bildiriliyor. Bu oran üreticinin kendi test sonucudur; bağımsız bir ölçüm veya her binada aynı sonucun elde edileceği garantisi olarak sunulmamalı.

    Bültende konum ve hareket algılama senaryoları da anlatılıyor. Haber tarihi olarak 21 Ekim’deki duyuruyu esas alıyoruz; ayrı saha uygulamalarının takvim günü açıklanmıyor. Bu yazı 22 Ekim’de yayımlandı. Önceki akıllı yüzey haberinden farklı olarak burada konu, sinyali yönlendirme değil sinyal değişiminden ortam bilgisi üretme denemesi.

    Quad Bilişim yorumu

    Çalışma, mobil şebekelerin bağlantının yanında çevresel algılama için de değerlendirildiğini gösteriyor. Araştırma sonucu ile ticari hizmetin kapsamı farklı; açıklanan doğruluk oranı yalnızca duyurudaki test koşullarına ait.

    Kaynak ve doğrulama

    Turkcell: 6G’nin algılayan şebeke yetkinliği saha testi — 21 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    TurkcellISAC5G

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim
  • Cloudflare Wrangler’da source map yükleme varsayılan oldu

    Cloudflare Wrangler’da source map yükleme varsayılan oldu

    Dünya · Yazılım Geliştirme

    Cloudflare Wrangler’da source map yükleme varsayılan oldu

    Kaynak duyuru tarihi: 2026-10-20 · Haber/olay tarihi: 2026-10-20

    Cloudflare’ın 20 Ekim 2026 tarihli duyurusuna göre Wrangler 4.150.0, belirli dağıtım komutlarında source map üretme ve yükleme davranışını varsayılan hale getiriyor. Güncelleme, hata kayıtlarında özgün dosya ve satır bilgilerini izlemeyi kolaylaştırmayı hedefleyen bir geliştirme. Yazılım ekipleri için esas iş, yeni varsayılanı kendi derleme ve gözlemleme süreçlerinde doğrulamak.

    Geliştiricinin tek geniş ekranda derlenmiş kod ve kaynak dosya panellerini incelediği temsili çalışma masası

    Hangi araçlar değişiyor?

    Resmî not, wrangler deploy, wrangler versions upload ve wrangler preview komutlarını kapsıyor. cf deploy da source map yüklemeyi varsayılan yapıyor; Cloudflare Vite eklentisinde belirtilen eşik 1.64.0. Duyuru, yeniden eşlenen hata izlerinin Workers günlükleri ve ilgili hata inceleme araçlarında görülebileceğini açıklıyor.

    Özel derleme kullanan ekipler için ayrıntı önemli: çözümlenemeyen bazı haritalar varsayılan davranışta atlanabiliyor. Bu nedenle dağıtımın tamamlanması, beklenen her source map’in yüklendiğini tek başına kanıtlamaz. Kapsam ve ayar seçenekleri resmî sürüm notundan kontrol edilmeli. Olay ve kaynak tarihi 20 Ekim; bu haberin yayın tarihi 21 Ekim 2026.

    Quad Bilişim yorumu

    Varsayılan ayarlardaki değişiklikler, geliştirici deneyimini ve hata inceleme süreçlerini doğrudan etkiliyor. Kaynak haritaları hata takibine yardımcı olsa da tek başına uygulamanın sorunsuz çalıştığını göstermiyor.

    Kaynak ve doğrulama

    Cloudflare: Wrangler and cf now upload source maps by default — 20 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    CloudflareYazılım GeliştirmeHata Ayıklama

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim

  • Cloudflare One Client güncellemesi: sertifika zinciri düzeltildi

    Cloudflare One Client güncellemesi: sertifika zinciri düzeltildi

    Dünya · Uç Nokta ve Güvenli Erişim

    Cloudflare One Client güncellemesi: sertifika zinciri düzeltildi

    Kaynak duyuru tarihi: 2026-10-20 · Haber/olay tarihi: 2026-10-20

    Cloudflare, 20 Ekim 2026 tarihli sürüm notlarında Cloudflare One Client’ın Windows, macOS ve Linux sürümleri için 2026.8.2115.0 güncellemesini duyurdu. Resmî açıklamalar, güvenilir sertifika zincirlerinin oluşturulmasındaki bir soruna yönelik düzeltmeyi işaret ediyor. Kurumsal IT ekipleri açısından gündem, sürüm numarasını değiştirmekten önce kontrollü dağıtımı ve bağlantı doğrulamasını planlamak.

    IT uzmanının iki dizüstü bilgisayarda sertifika zinciri kontrollerini karşılaştırdığı temsili çalışma masası

    Üç platformda aynı hotfix

    Üreticinin üç ayrı platform kaydı da bu sürümü kararlı indirme kanalında sunulan genel kullanıma hazır bir sürüm olarak tanımlıyor. Windows duyurusundaki düzeltme konusu, macOS ve Linux notlarında da aynı şekilde belirtiliyor: güvenilir sertifika zinciri oluşturma sorunu.

    Kaynaklar bir güvenlik açığı numarası, saldırı vakası veya tüm bağlantı hatalarını çözen bir garanti vermiyor. Bu nedenle haberi doğrulanmış bir saldırı ya da acil CVE yaması olarak sunmuyoruz. Duyuru ve sürüm olayı 20 Ekim tarihli; Quad Bilişim haberinin yayın tarihi 21 Ekim 2026. Güncel paket ve destek koşulları için üreticinin resmî indirme sayfası kullanılmalı.

    Quad Bilişim yorumu

    Duyuru, istemci yazılımının güven zinciriyle birlikte ele alınmasının önemini gösteriyor. Birden fazla platformu kapsayan düzeltme, bütün işletim sistemlerinin aynı koşullara sahip olduğu anlamına gelmiyor.

    Kaynak ve doğrulama

    Cloudflare One Client for Windows 2026.8.2115.0 — 20 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    CloudflareGüvenli ErişimIT Operasyonları

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim
  • Cloudflare Cloud Workload Security betası: bulut API kontrolü

    Cloudflare Cloud Workload Security betası: bulut API kontrolü

    Dünya · Bulut Güvenliği

    Cloudflare Cloud Workload Security betası: bulut API kontrolü

    Kaynak duyuru tarihi: 2026-10-19 · Haber/olay tarihi: 2026-10-19

    Cloudflare, 19 Ekim 2026 tarihli sürüm kaydında Cloud Workload Security’nin beta olarak kullanıma sunulduğunu açıkladı. Yaklaşım, bulut API isteklerini sağlayıcıya ulaşmadan önce tanımlanmış politikalara göre değerlendirmeye odaklanıyor. İşletmeler için önemli soru, yeni kontrolün hangi işlemleri kapsadığı ve mevcut otomasyonlara nasıl ekleneceği.

    Geliştiricinin dizüstü bilgisayarda izin verilen ve engellenen politika testlerini kontrol ettiği temsili çalışma masası

    API isteği öncesinde politika

    Resmî duyuru, istek filtreleri ve Rego kontrolleriyle politika tanımlanabildiğini belirtiyor. Verilen örneklerden biri, bir R2 depolama alanını herkese açık hale getirecek isteğin engellenmesi. Politikalar Cloudflare panelinde yönetiliyor; uygulama tarafında ise CWS proxy’sinin işletmenin ortamında çalıştırılması ve ilgili istemci isteklerinin bu yoldan geçirilmesi gerekiyor.

    Bu haber genel kullanıma hazır sürüm ilanı değil, beta duyurusudur. Belirli bir uygulamanın uyumluluğu, tüm API çağrılarının kapsanması veya mevcut yetkilendirme sistemlerinin gereksiz hale gelmesi bu açıklamadan çıkarılamaz. Kaynak ve duyuru tarihi 19 Ekim, Quad Bilişim’deki haberin yayın tarihi ise 20 Ekim’dir.

    Quad Bilişim yorumu

    API isteklerinin politika düzeyinde denetlenmesi, bulut güvenliğinde yalnızca kimliğe değil işlemin etkisine de odaklanan bir yaklaşım. Beta aşaması, duyurulan kapsamın henüz genel kullanıma hazır bir hizmetle eş tutulamayacağını gösteriyor.

    Kaynak ve doğrulama

    Cloudflare: Cloud Workload Security is now available in Beta, 19 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    CloudflareBulut GüvenliğiAPI Güvenliği

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim

  • Cloudflare doğrulanmış botlar için sürekli davranış denetimi duyurdu

    Cloudflare doğrulanmış botlar için sürekli davranış denetimi duyurdu

    Dünya · Web Güvenliği

    Cloudflare doğrulanmış botlar için sürekli davranış denetimi duyurdu

    Kaynak duyuru tarihi: 2026-10-16 · Haber/olay tarihi: 2026-10-16

    Cloudflare, 16 Ekim 2026 tarihli açıklamasında doğrulanmış botların yalnızca kimliğini değil, zaman içindeki davranışını da değerlendiren bir sistem tanıttı. Web sitesi sahipleri için önemli ayrım şu: bir tarayıcının kim olduğunun bilinmesi, her isteğinin işletmenin tercihlerine uygun olduğu anlamına gelmiyor.

    Web sitesi trafik grafikleri ve istek kayıtlarını inceleyen analistin temsili çalışma ekranı

    Kimlik ile davranış ayrılıyor

    Cloudflare’ın yeni değerlendirmesi, botların yayımlanmış site tercihlerine ve doğrudan geri bildirime nasıl yanıt verdiğini izliyor. Örnek sinyaller arasında robots.txt kurallarına uyum ve HTTP 429 yanıtından sonra istek hızının azaltılması yer alıyor. Şirket, tekil olaylardan ziyade zaman içinde tekrarlanan davranışlara odaklandığını belirtiyor.

    Duyuruya göre sistem şu aşamada şirket içinde kullanılıyor. Radar üzerinde değerlendirmelerin paylaşılması ve müşterilere güven eşiği seçimi sunulması planlanan adımlar arasında. Bu nedenle haber, bütün Cloudflare hesaplarında bugün açılabilen yeni bir ayar veya her bot için yayımlanmış hazır puan listesi gibi okunmamalı.

    Quad Bilişim yorumu

    Bot kimliğinin doğrulanması ile botun site kurallarına uyması aynı şey değil. Bu ayrım, arama görünürlüğü ve otomatik trafik yönetimi arasındaki denge açısından dikkat çekici.

    Kaynak ve doğrulama

    Cloudflare: Continuous accountability for Verified bots, 16 Ekim 2026

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    CloudflareBot YönetimiWeb Güvenliği

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim
  • İnovaLİG 2026 ödülleri: işletmeler için inovasyon yönetimi gündemi

    İnovaLİG 2026 ödülleri: işletmeler için inovasyon yönetimi gündemi

    Türkiye · Kurumsal İnovasyon

    İnovaLİG 2026 ödülleri: işletmeler için inovasyon yönetimi gündemi

    Kaynak duyuru tarihi: 2026-10-17 · Haber/olay tarihi: 2026-10-16

    İnovaLİG 2026 ödülleri, Türkiye Innovation Week’in ikinci günündeki törenle sahiplerine verildi. TİM’in 17 Ekim tarihli haber kaydı, büyük işletmeler ile KOBİ’lerin inovasyon yönetimini ayrı ölçeklerde ele alıyor. İşletmeler açısından gündem, ödül listesinden öte yenilikçi fikirleri izlenebilir bir çalışma düzenine dönüştürmek.

    Mühendis ve işletme yöneticisinin mekanik prototip ile tablet üzerinde inovasyon pilotunu değerlendirdiği temsili atölye sahnesi

    İki işletme ölçeği, beş kategori

    TİM’in açıklamasına göre bu yıl programa 70 ilden 2.641 firma başvurdu. Büyük ölçekli işletmeler ve KOBİ’ler; strateji, organizasyon ve kültür, inovasyon döngüsü, kaynaklar ve sonuçlar başlıklarında değerlendirildi. Tören Haliç Kongre Merkezi’nde düzenlenen etkinliğin ikinci gününde yapıldı.

    Kaynak haberin yayın tarihi 17 Ekim 2026; 15–17 Ekim programının ikinci gününe karşılık gelen olay tarihi 16 Ekim’dir. Bu haberi bugün yayımlamamız, ödül töreninin 18 Ekim’de yapıldığı anlamına gelmez. Katılım sayısı da Türkiye’deki tüm işletmelerin teknoloji olgunluğunu ölçen bir araştırma olarak sunulmamalı.

    Quad Bilişim yorumu

    İnovaLİG’in değerlendirme başlıkları, inovasyonu tek bir teknoloji yatırımından daha geniş ele alıyor. Strateji, kurum kültürü, kaynaklar ve sonuçların birlikte değerlendirilmesi, dijital dönüşümün yalnızca yazılım satın almaktan ibaret olmadığını ortaya koyuyor.

    Kaynak ve doğrulama

    TİM: Türkiye Innovation Week 2026’da İnovaLİG şampiyonları ödüllerini aldı

    Haber bilgileri birincil kaynaktan doğrulandı. “Quad Bilişim değerlendirmesi” bölümleri editoryal yorumdur; üreticinin açıklaması veya ölçülmüş performans sonucu değildir. Görsel özgün ve temsilidir.

    Etiketler

    İnovaLİGDijital DönüşümKurumsal Verimlilik

    Quad Bilişim

    2012’den bu yana işletmelerin teknoloji ihtiyaçlarını iş süreçleriyle birlikte ele alıyoruz.

    BİZE ULAŞIN

    +90 850 474 33 34 [email protected]

    Meşrutiyet Mah. Seyrantepe Cad.
    No:10 /J, Şile / İstanbul

    © 2026 Quad Bilişim